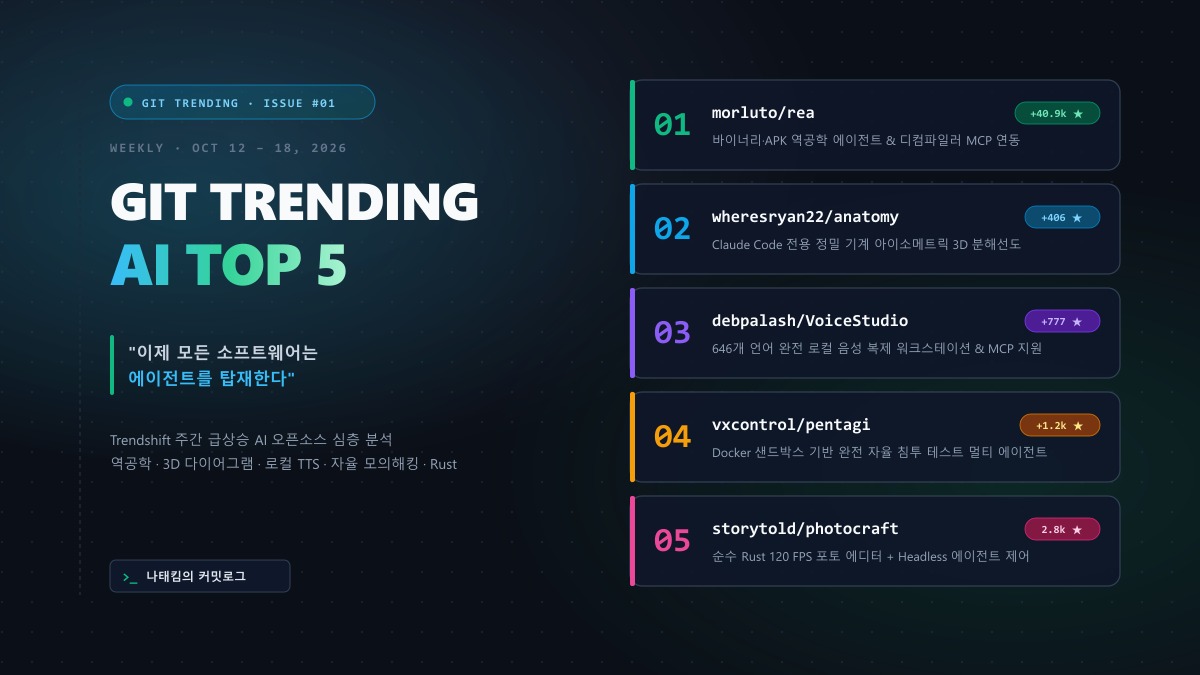
[Git Trending AI #01] 이번 주 깃허브 인기 오픈소스 TOP 5
2026년 10월 셋째 주 깃허브 트렌딩(Trendshift Weekly)을 점령한 AI 오픈소스 TOP 5를 집중 분석합니다. 역공학 에이전트 rea부터 Claude Code 시각화 anatomy, 로컬 음성 생성 VoiceStudio, 자율 모의해킹 pentagi, Rust 기반 포토 에디터 photocraft까지, '에이전트 호환(Agent-Ready)' 소프트웨어 트렌드의 핵심을 짚어봅니다.
“하루에만 수십 개씩 쏟아지는 AI 저장소, 대체 뭘 봐야 할까?”
1인 개발자로서 AI 블로그 파이프라인을 구축하고 인프라를 운영하다 보면, 매일 아침 트위터(X)와 개발 커뮤니티에 쏟아지는 “혁신적인 신규 오픈소스” 소식에 피로감을 느끼곤 했다. 스타(Star) 수가 하루 만에 수천 개씩 치솟았다가도 며칠 지나면 커밋이 뚝 끊기는 이른바 ‘반짝 스타’ 저장소도 수두룩했다.
그래서 나는 단순한 하루짜리 스파이크가 아니라, 한 주 동안 실제 글로벌 엔지니어들의 지속적인 모멘텀을 받은 저장소들을 추적하기 위해 Trendshift Weekly (10월 12일~18일 기준) 차트를 정기적으로 분석하기 시작했다.
이번 주 위클리 차트를 분석하면서 머리를 탁 치게 만든 하나의 공통된 흐름이 있었다.
“소프트웨어의 설계 패러다임이 ‘인간이 클릭하는 UI’에서 ‘AI 에이전트가 호출할 수 있는 도구(Agent-Ready)’로 완전히 이동하고 있다.”
역공학 도구, 기술 문서 시각화 도구, 음성 복제 스튜디오, 모의해킹 프레임워크, 심지어 네이티브 사진 편집기까지—이번 주 차트를 지배한 TOP 5 오픈소스는 모두 자체 AI 에이전트를 내장하고 있거나 MCP(Model Context Protocol)를 통해 에이전트에 연동되도록 설계되어 있었다.
개발자라면 지금 당장 북마크해두고 파봐야 할 이번 주 깃허브 TOP 5 AI 오픈소스를 실제 사용법과 실무 체감 효과, 구체적인 유즈케이스와 함께 정리해본다.
🏆 이번 주 깃허브 트렌딩 AI 오픈소스 TOP 5 (Oct 12 – 18)
본격적인 상세 분석에 앞서, 이번 주 개발자들의 지속적인 모멘텀을 이끈 TOP 5 저장소의 순위와 핵심 특징을 먼저 한눈에 정리한다. (저장소 이름을 클릭하면 새 탭에서 깃허브로 바로 이동한다.)
| 순위 | 오픈소스 저장소 (GitHub) | 핵심 기능 및 역할 | 이번 주 모멘텀 (Trendshift) | 에이전트 연동 핵심 기술 |
|---|---|---|---|---|
| 1위 | morluto/rea | 바이너리·앱 역공학(Reverse Engineering) 에이전트 | +40.9k | Ghidra/Hopper 디컴파일러 직접 연동 & MCP 서버 |
| 2위 | wheresryan22/anatomy | 기계 기술문서용 인터랙티브 아이소메트릭 다이어그램 생성기 | +406 (누적 8.6k) | Claude Code 전용 스킬 (/anatomy), SVG/WebGL 코드 생성 |
| 3위 | debpalash/VoiceStudio | 646개 언어 완전 로컬 음성 복제 & 다국어 TTS 워크스테이션 | +777 (누적 9.0k) | 로컬 F5-TTS/CosyVoice 구동 + 백그라운드 MCP 도구 제공 |
| 4위 | vxcontrol/pentagi | 도커 샌드박스 기반 완전 자율 침투 테스트(모의해킹) 시스템 | +1.2k (누적 4.7k) | 멀티 에이전트(연구·개발·실행) 오케스트레이션 & 관측성 |
| 5위 | storytold/photocraft | 순수 Rust 네이티브 초고속 포토 에디터 (120 FPS) | 누적 2.8k | egui/wgpu 렌더링, Headless CLI & 에이전트 조작 MCP |
💡 이번 주 핵심 관전 포인트:
5개 프로젝트 모두 “에이전트가 소프트웨어를 직접 다룰 수 있도록 만든 인터페이스(MCP/CLI/Skill)”를 탑재하고 있다. 인간을 위한 UI만 만들던 시대를 지나, AI 에이전트가 백그라운드에서 자유자재로 호출하는 ‘에이전트 호환(Agent-Ready)’ 소프트웨어로의 전환이 본격화되고 있다.
1. morluto/rea: 바이너리와 앱을 씹어먹는 역공학(Reverse Engineering) 에이전트
1
2
3
4
저장소: morluto/rea
이번 주 획득 스타: +40,900+ (주간 1위)
주요 스택: Python, Ghidra, Hopper, IDA Pro, MCP
핵심 키워드: Reverse Engineering, Binary Analysis, Autonomous Agent
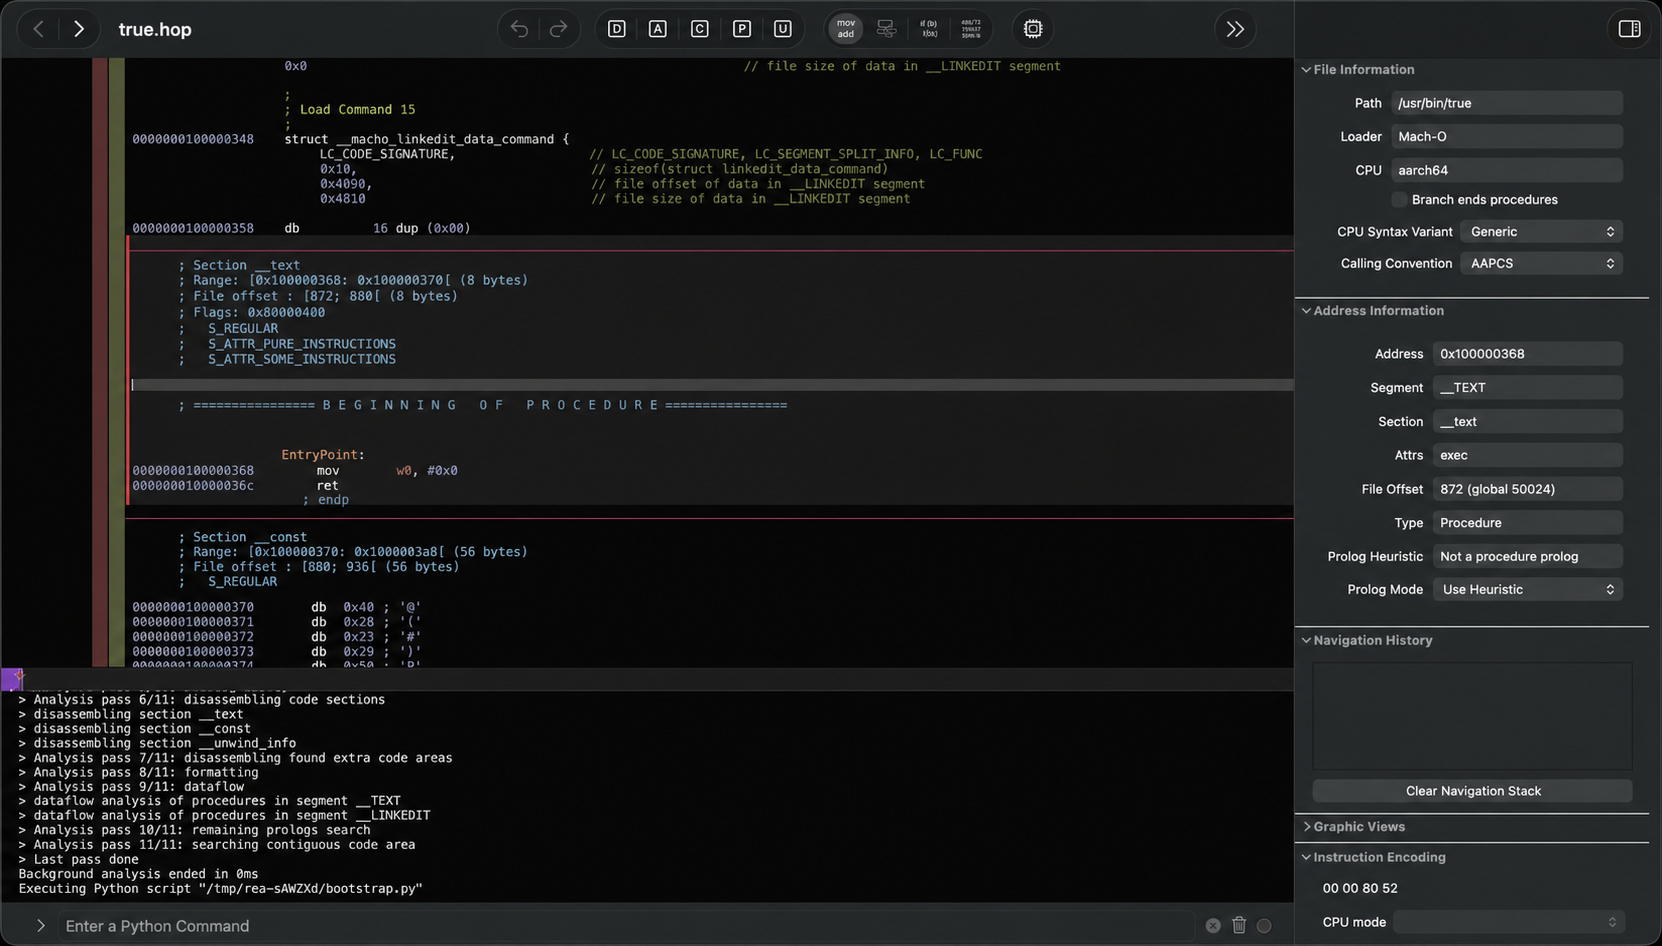
보안 분석가나 시스템 개발자에게 바이너리 분석은 끝없는 ‘노가다’의 연속이다. 난독화된 어셈블리 코드를 들여다보며 sub_401000 같은 의미 없는 함수 이름을 하나하나 추적하고, 크로스 레퍼런스(Xref)를 따라가며 암호화 루틴을 찾아내는 작업은 베테랑 분석가에게도 며칠씩 걸리는 일이다.
rea는 이 과정을 AI 에이전트에게 통째로 위임한다. 단순히 프롬프트 창에 어셈블리 텍스트를 붙여넣는 수준이 아니라, Hopper나 Ghidra 디컴파일러의 백그라운드 소켓과 직접 연결되어 에이전트가 함수 구조를 능동적으로 탐색한다.
💻 간단한 설치 및 실행 방법
rea는 독립 CLI로 실행하거나, Claude Desktop 및 Cursor 같은 AI 도구의 MCP 서버로 붙여서 사용할 수 있다.
1
2
3
4
5
6
7
# 1. 저장소 클론 및 패키지 설치
git clone https://github.com/morluto/rea.git
cd rea
pip install -e .

# 2. CLI에서 바이너리 심층 분석 실행 (Hopper 또는 Ghidra 엔진 지정)
rea analyze ./target_binary --decompiler hopper --depth deep --output ./analysis_report.md
만약 Claude Desktop의 에이전트 도구로 붙이고 싶다면, claude_desktop_config.json에 아래처럼 MCP 서버를 한 줄 등록하면 끝난다.
1
2
3
4
5
6
7
8
{
  "mcpServers": {
    "rea": {
      "command": "rea-mcp",
      "args": ["--workspace", "/path/to/binaries"]
    }
  }
}
⚡ 실제 체감 효과 (Before vs After)
- 분석 시간 단축 (2~3일 → 10분): 어셈블리 5,000줄 분량의 난독화된 ELF 바이너리를 분석할 때, 사람이 손수 심볼 테이블을 복원하고 호출 트리를 그리는 데 꼬박 이틀이 걸렸다면,
rea는 10분 만에 주요 API 엔드포인트와 복호화 로직을 C 의사 코드로 깔끔하게 정리해 준다. - 고가 툴체인 비용 절감: 수백만 원을 호가하는 상용 IDA Pro 라이선스가 없더라도, 무료 오픈소스인 Ghidra와 결합하여 고수준의 역공학 자동화 환경을 구축할 수 있다.
🎯 실무 유즈케이스 (Use Cases)
- 소스코드가 유실된 레거시 C/C++ 사내 라이브러리 리팩토링: 10년 전 퇴사자가 남겨두고 간 컴파일 바이너리(
.so,.dll)에서 데이터 구조체와 비즈니스 알고리즘을 복원해야 할 때. - 서드파티 모바일 SDK 보안 감사: 외주 개발사나 광고 네트워크가 제공한 안드로이드 APK(
.dex,.so)에 악성 백도어나 비정상적인 개인정보 전송 루틴이 숨겨져 있는지 릴리즈 전 자동 스크리닝할 때.
나태킴의 한 줄 평: 보안팀 분들이 왜 입에 침이 마르도록 칭찬하는지 직접 돌려보고 바로 체감했다. 난독화된 어셈블리를 C 코드로 풀어주며 “여기에 암호화 키가 하드코딩되어 있다”라고 짚어줄 때 소름이 돋았다. 다만 클라우드 LLM을 쓸 경우 독점 바이너리 로직이 외부로 나갈 수 있으니, 사내 환경에서는 로컬 LLM(Ollama, vLLM)과 엮어 쓰는 구성을 권장한다.
2. wheresryan22/anatomy: Claude Code로 뽑아내는 정밀 기계 아이소메트릭 분해선도
1
2
3
4
저장소: wheresryan22/anatomy
이번 주 획득 스타: +406 (누적 8.6k)
주요 스택: Claude Code Skill, TypeScript, Three.js, SVG, WebGL
핵심 키워드: Claude Code Skill, Technical Illustration, Isometric 3D
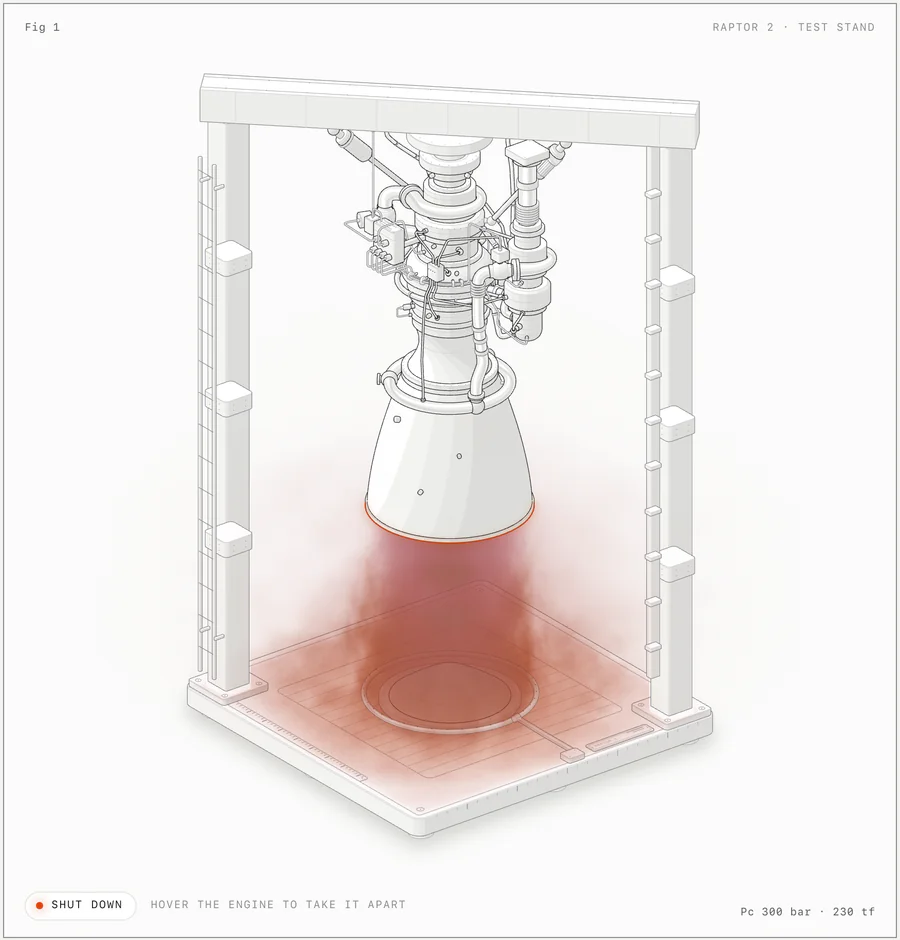
기술 블로그나 공식 문서를 작성할 때 가장 고통스러운 작업 중 하나가 바로 “구조도와 아키텍처 다이어그램 그리기”다. 미드저니 같은 이미지 생성 AI에 그려달라고 하면 글자가 뭉개진 그럴싸한 가짜 그림만 나오고, Figma로 직접 그리자니 몇 시간이 순식간에 사라진다.
anatomy는 최근 엔지니어들 사이에서 사실상 필수 도구로 자리 잡은 Anthropic의 CLI 에이전트 Claude Code에 스킬(Skill) 형태로 장착되는 다이어그램 생성기다.
💻 간단한 설치 및 실행 방법
Claude Code 터미널에서 명령어 한 줄로 스킬을 추가하고 즉시 자연어로 호출할 수 있다.
1
2
3
4
5
# 1. Claude Code에 anatomy 스킬 추가
claude skill add wheresryan22/anatomy

# 2. Claude Code 대화창에서 자연어로 기계 구조도 요청
> /anatomy "SpaceX Raptor engine combustion chamber and fuel turbopump assembly for technical documentation"
명령을 내리면 Claude Code가 물리 부품의 기하학적 치수와 결합 관계를 계산한 뒤, 브라우저에서 바로 열 수 있는 인터랙티브 SVG 파일과 WebGL 셰이더 코드를 프로젝트 폴더에 떨궈준다.
⚡ 실제 체감 효과 (Before vs After)
- 문서 시각화 외주/수작업 시간 절감 (반나절 → 30초): 복잡한 기계 분해선도나 서버 아키텍처 다이어그램을 그리려면 레퍼런스를 모으고 벡터 선을 따느라 4~6시간이 걸렸다.
anatomy는 프롬프트 한 번으로 30초 만에 레이어가 완벽히 분리된 SVG를 작성한다. - 초경량 웹 임베드 성능: 2~5MB짜리 무거운 PNG/JPEG 래스터 이미지 대신 30~80KB 안팎의 순수 벡터 SVG/WebGL로 출력되므로, 웹페이지 로딩 속도(LCP)를 해치지 않으며 4K 고해상도 디스플레이에서도 글자와 선이 전혀 깨지지 않는다.
🎯 실무 유즈케이스 (Use Cases)
- 오픈소스 README 및 기술 블로그 아키텍처 시각화: 마우스 커서를 올리면 각 부품의 명칭 툴팁이 뜨고 클릭 시 분해(Exploded)되는 인터랙티브 3D 다이어그램을 기술 문서에 바로 임베드할 때.
- 하드웨어/IoT 제품 랜딩 페이지 제작: 복잡한 전자회로 기판이나 기계 장비의 작동 원리를 직관적인 비주얼로 잠재 고객에게 설명해야 할 때.
나태킴의 한 줄 평: 미드저니한테 기술 문서용 그림 그려달라고 하면 글자가 외계어로 나와서 버렸던 경험, 다들 한 번쯤 있을 것이다.
anatomy는 실제 SVG 코드로 나오기 때문에 오타가 있으면 VS Code에서 텍스트를 바로 고칠 수 있다. ‘AI 티’를 완벽하게 지운 가장 실용적인 엔지니어링 도구다.
3. debpalash/VoiceStudio: 완전 로컬 환경에서 구동되는 ElevenLabs 대안
1
2
3
4
저장소: debpalash/VoiceStudio
이번 주 획득 스타: +777 (누적 9.0k)
주요 스택: Electron, Python, PyTorch, F5-TTS, CosyVoice, MCP
핵심 키워드: Local Voice Cloning, TTS, 646 Languages, Privacy First
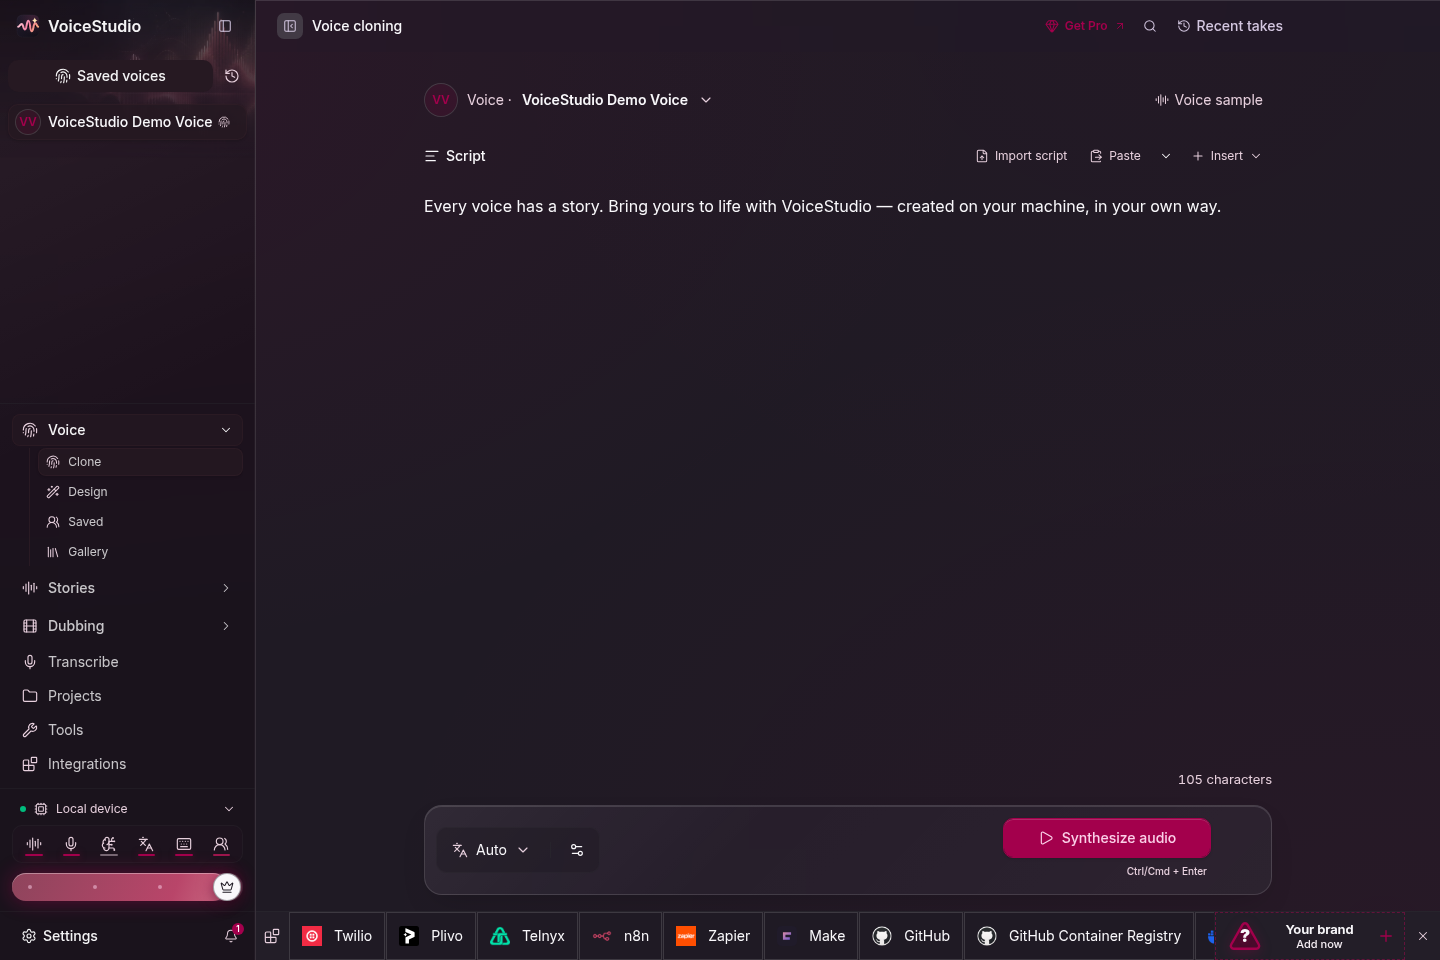
유튜브 나레이션이나 팟캐스트, 다국어 오디오북 제작 시 독점적 위치를 차지해 온 플랫폼은 ElevenLabs였다. 하지만 분당 결제되는 살인적인 API 비용과 내 목소리 샘플을 클라우드에 올려야 한다는 보안 우려는 늘 발목을 잡았다.
VoiceStudio는 이를 내 컴퓨터(로컬 데스크탑)로 고스란히 가져온 오픈소스 음성 워크스테이션이다. 646개 언어를 지원하며, 최신 오픈소스 모델인 F5-TTS, CosyVoice, Chatterbox를 하나의 깔끔한 Electron 앱에 담았다.
💻 간단한 설치 및 실행 방법
1
2
3
4
5
6
7
8
9
10
# 1. 저장소 클론 및 의존성 설치
git clone https://github.com/debpalash/VoiceStudio.git
cd VoiceStudio
pnpm install

# 2. 로컬 GUI 앱 실행
pnpm run dev

# 3. 백그라운드 MCP 서버 모드로 구동 (AI 에이전트 연동용)
python -m voicestudio.mcp --port 8765
GUI에서 마이크로 내 목소리를 5초 동안 녹음하고 Clone Voice 버튼을 누르면 즉시 화자 프로필이 생성되며, 텍스트를 입력하면 로컬 GPU가 실시간으로 고음질 음성을 렌더링한다.
⚡ 실제 체감 효과 (Before vs After)
- API 구독 비용 제로화 (월 $22~$99 → 0원): ElevenLabs Creator 플랜 기준으로 팟캐스트나 롱폼 영상 나레이션을 몇 편만 뽑아도 월간 글자 수 한도가 금세 바닥난다. VoiceStudio는 로컬 GPU(RTX 3060 이상 또는 Mac M 시리즈)만 있으면 무제한 무료 생성이다.
- 데이터 프라이버시 100% 보장: 내 실제 음성 녹음본이 외부 서버로 1바이트도 전송되지 않으므로, 음성 딥페이크 도용이나 클라우드 데이터 유출 위험이 원천 차단된다.
🎯 실무 유즈케이스 (Use Cases)
- 기술 블로그 글의 ‘오디오북 / 팟캐스트’ 자동 변환 파이프라인: 작성한 마크다운 기술 글을 에이전트가 스크립트로 정리한 뒤, VoiceStudio MCP 도구를 호출해 내 목소리로 녹음된 MP3 나레이션 파일을 자동 생성하여 글 상단에 배치할 때.
- 글로벌 유튜브 숏츠/릴스 다국어 더빙: 한국어 원본 대본을 영어, 스페인어, 일본어로 번역한 후, 동일한 화자의 톤앤매너를 유지한 채 다국어 오디오 트랙을 일괄 합성할 때.
나태킴의 한 줄 평: 솔직히 오픈소스 로컬 TTS는 ‘로봇 책 읽는 소리’가 날까 봐 반신반의했는데, 최신 F5-TTS 모델 기반이라 문장의 호흡과 억양이 ElevenLabs의 90% 수준까지 따라왔다. 무엇보다 MCP 서버를 열어두면 코딩 에이전트가 알아서 음성을 렌더링해 주니, 미디어 자동화 파이프라인을 구축할 때 가성비가 압도적이다.
4. vxcontrol/pentagi: 도커 샌드박스에서 자율 모의해킹을 수행하는 멀티 에이전트
1
2
3
4
저장소: vxcontrol/pentagi
이번 주 획득 스타: +1,200+ (누적 4.7k)
주요 스택: Go, React 18, Docker, Langfuse, OpenTelemetry, GraphQL
핵심 키워드: Autonomous Penetration Testing, Multi-Agent System, Security Sandbox
보안 침투 테스트(Penetration Testing)는 단순히 자동화 스캐너를 돌리는 것으로 끝나지 않는다. 정찰(Recon)을 통해 열린 포트를 찾고, 웹 애플리케이션의 파라미터를 분석하고, 취약점을 검증한 뒤 권한 상승(Privilege Escalation) 경로를 설계하는 복합적인 추론이 필요하다.
pentagi는 이 과정을 여러 전문 에이전트가 협업하는 자율 멀티 에이전트 시스템으로 구현했다.
💻 간단한 설치 및 실행 방법
Docker Compose가 사전 구성되어 있어 인프라 전체를 원클릭으로 올릴 수 있다.
1
2
3
4
5
6
7
8
9
10
# 1. 저장소 클론 및 환경 설정
git clone https://github.com/vxcontrol/pentagi.git
cd pentagi
cp .env.example .env

# 2. Docker Compose로 백엔드, 프론트엔드, 관측성 스택 일괄 기동
docker compose up -d

# 3. 브라우저에서 대시보드 접속
# http://localhost:3000 접속 후 타깃 도메인/IP 지정하여 테스트 시작
⚡ 실제 체감 효과 (Before vs After)
- 초기 보안 스크리닝 비용 대폭 절감: 전문 모의해킹 컨설팅은 1회 프로젝트당 수백만 원에서 수천만 원의 비용이 발생한다. PentAGI를 활용하면 개발팀 차원에서 사내 스테이징 환경을 대상으로 주요 OWASP Top 10 취약점(SQL Injection, SSRF, XSS 등)을 15~30분 만에 자율 스크리닝할 수 있다.
- 완전한 추론 투명성(Observability): Langfuse 및 OpenTelemetry와 연동되어 에이전트가 어떤 근거로 특정 페이로드를 선택했는지 전 과정을 타임라인 그래프로 시각화해 준다. 블랙박스 AI가 아니라 모든 판단 과정이 투명하게 기록된다.
🎯 실무 유즈케이스 (Use Cases)
- 스타트업 / 1인 개발자의 프로덕션 배포 전 보안 자가진단: 신규 API나 결제 모듈을 릴리즈하기 전, 스테이징 서버를 대상으로 혹시 모를 파라미터 변조나 인증 우회 취약점이 있는지 선제 점검할 때.
- CI/CD 파이프라인 연계 정기 모의해킹 테스트: 주간 야간 배치 작업으로 샌드박스 컨테이너 안에서 모의 침투를 시도하고, 위험 취약점이 발견되면 슬랙으로 리포트를 자동 전송할 때.
나태킴의 한 줄 평: 보안 도구를 AI에게 맡길 때 제일 무서운 건 ‘실서버를 실수로 망가뜨리지 않을까’ 하는 점이다. PentAGI는 철저하게 격리된 Docker 샌드박스 터미널 안에서만 명령을 실행하며, 파괴적인 공격 전에는 반드시 사람의 승인(Human-in-the-loop)을 거치도록 안전장치가 설계되어 있다. 멀티 에이전트 오케스트레이션의 훌륭한 교과서다.
5. storytold/photocraft: 100% 순수 Rust로 작성된 초고속 포토 에디터 + 에이전트 제어
1
2
3
4
저장소: storytold/photocraft
누적 스타: 2.8k
주요 스택: Pure Rust, egui, wgpu, Headless CLI, MCP
핵심 키워드: Rust Photo Editor, GPU Accelerated, Headless Image Agent
포토샵은 너무 무겁고 구독료가 비싸며, GIMP는 UI가 직관적이지 않고 자동화 스크립트를 짜기가 까다롭다. 특히 AI 에이전트가 이미지 레이어를 조작하거나 프로그래밍 방식으로 편집을 지시하기에는 기존 소프트웨어들의 구조가 너무 폐쇄적이었다.
photocraft는 순수 Rust(egui + wgpu)로 밑바닥부터 작성된 초고속 그래픽 편집기다.
💻 간단한 설치 및 실행 방법
Rust 툴체인이 설치되어 있다면 Cargo 명령어로 즉시 컴파일하여 실행할 수 있다.
1
2
3
4
5
6
7
# 1. 저장소 클론 및 릴리즈 빌드
git clone https://github.com/storytold/photocraft.git
cd photocraft
cargo run --release

# 2. UI 없이 백그라운드 Headless 모드로 에이전트 편집 실행
photocraft --headless --script compose_banner.json --output ./dist/cover.webp
⚡ 실제 체감 효과 (Before vs After)
- 압도적인 가벼움과 120 FPS 반응 속도: 무거운 Electron 기반 에디터나 포토샵(메모리 점유율 2GB+, 로딩 15초)과 비교해, 메모리 80MB 미만, 기동 시간 0.3초라는 경이로운 퍼포먼스를 보여준다. 네이티브 wgpu 셰이더 덕분에 레이어 수십 개를 얹어도 끊김 없는 120 FPS 렌더링을 유지한다.
- 완전한 비파괴(Non-destructive) 파이프라인: 모든 레이어 변형, 마스크, 필터 연산이 원본 비트맵을 훼손하지 않는 노드 파이프라인으로 동작하므로 언제든 파라미터를 되돌릴 수 있다.
🎯 실무 유즈케이스 (Use Cases)
- AI 블로그 / SNS 채널 대량 썸네일 합성 파이프라인: 기사 제목 텍스트, 카테고리 뱃지, 배경 그래픽을 받아 Headless CLI로 수십 장의 규격별 웹 썸네일을 1초 만에 일괄 렌더링할 때.
- 개발자를 위한 초경량 퀵 그래픽 툴: 무거운 그래픽 툴을 띄우지 않고도 단일 실행 파일로 투명 PNG 배경 정리, 텍스처 리사이징, 레이어 블렌딩 작업을 즉석에서 끝내고 싶을 때.
나태킴의 한 줄 평: Rust 개발자들의 ‘포토샵이 무거워서 Rust로 직접 짰다’는 집념이 느껴지는 프로젝트다. 특히 단순 뷰어를 넘어 JSON 스크립트와 MCP 프로토콜로 백그라운드 조작이 가능하다는 점에서, 우리 블로그 인프라처럼 대량의 미디어 규격을 맞추고 워터마크를 합성하는 자동화 파이프라인에 가져다 붙이기 딱 좋다.
💡 개발자 인사이트: 이번 주 트렌딩이 보여준 3가지 미래
이번 주 Trendshift 위클리 TOP 5를 관찰하며 내린 결론은 명확했다.
1
2
3
4
5
6
7
┌────────────────────────────────────────────────────────────────────────┐
│                   2026 하반기 오픈소스 소프트웨어의 3대 공식           │
├────────────────────────────────────────────────────────────────────────┤
│ 1. 인간 전용 UI의 종말  → "GUI뿐만 아니라 에이전트용 Headless/MCP 필수" │
│ 2. 로컬 퍼스트(Local)   → "비용과 프라이버시 문제로 온디바이스 모델화" │
│ 3. 에이전트 오케스트레이션 → "단일 프롬프트가 아닌 역할 분담 멀티 에이전트"│
└────────────────────────────────────────────────────────────────────────┘
- 에이전트 인터페이스(MCP)는 이제 기본 사양이다: 더 이상 소프트웨어가 ‘인간의 마우스 클릭’만을 고려해 만들어지지 않는다.
rea,VoiceStudio,photocraft처럼 터미널 CLI와 MCP 소켓을 열어두어 AI 코딩 도구가 백그라운드에서 직접 부려먹을 수 있는 소프트웨어가 대세로 자리 잡고 있다. - 로컬 퍼스트(Local-first)의 역습: 클라우드 API 요금 청구서에 지친 개발자들은 F5-TTS나 로컬 LLM을 자체 하드웨어(GPU, Apple Silicon)에서 구동하는 완전 무료·오프라인 스택을 선호하고 있다.
- 도메인 특화 에이전트의 완성도: 단순한 “질문하면 대답하는 범용 챗봇”의 시대는 끝났다. 리버스 엔지니어링, 보안 모의해킹, 정밀 3D 설계처럼 특정 도메인의 룰과 샌드박스를 완벽히 통제하는 시스템만이 실무 엔지니어들의 선택을 받는다.
앞으로 나태킴의 커밋로그에서는 매주 깃허브 트렌딩을 주기적으로 모니터링하며, 단순한 소개에 그치지 않고 실제 우리 자동화 프로젝트에 직접 연동하고 굴려보며 겪은 날것의 개발기를 꾸준히 전해본다.
다뤄보고 싶은 흥미로운 오픈소스가 있다면 언제든 깃허브 이슈로 남겨두자.